سیکیورٹی محقق نے میٹا کے میوز AI ایجنٹ میں ایک ایسی خامی دریافت کی جس سے حملہ آور صارف کے اپنے ڈیوائس کے ذریعے خاموشی سے تصاویر لے سکتا تھا۔ یہ معاملہ اس لیے اہم ہے کیونکہ میوز کو روزمرہ زندگی کا حصہ بنانے کے لیے ڈیزائن کیا گیا ہے، اور اگر کوئی ہیک شدہ مددگار بغیر اجازت دیکھ اور عمل کر سکے، تو یہ سوال بدل جاتا ہے کہ جب مشین ہمیشہ آس پاس موجود ہو تو اعتماد کا مطلب کیا رہ جاتا ہے۔
کیا ہوا تھا
دی ورج کی 22 ستمبر 2026 کی رپورٹ کے مطابق، سیکیورٹی محقق پیٹرک وارڈل نے میٹا کی میوز ایپ (میک او ایس کے لیے) میں ایک زیرو ڈے خامی دریافت کی۔ اس خرابی کی بدولت ڈیوائس تک لوکل رسائی رکھنے والا کوئی بھی شخص میوز کی وائس ٹرانسکرپشن کو اپنے سرور کی طرف موڑ سکتا تھا، جس سے وہ اکاؤنٹ پر قابض ہو جاتا۔ وارڈل نے اسی خامی کو استعمال کرتے ہوئے میوز سے تصاویر بنوائیں اور ڈسک پر فائلیں لکھوائیں، اور اکثر صارف کو اس کی بھنک تک نہ پڑی۔ وارڈل نے کہا، 'ہم ایجنٹ کو ہیرا پھیری کر کے اس کے اختیارات استعمال کر کے جو چاہیں کر سکتے ہیں۔' انہوں نے مزید کہا، 'انہیں شروع ہی سے سیکیورٹی کے بارے میں سوچنا چاہیے، اور وہ ایسا نہیں کر رہے۔' میٹا نے چند گھنٹوں میں ہاٹ فکس جاری کر دیا۔ میٹا سپرانٹیلیجنس لیبز کے ڈیوڈ سنگلٹن نے اسے 'مقامی استحقاق میں اضافے کا حملہ، نہ کہ ریموٹ ایکسپلائیٹ' قرار دیا اور کہا کہ صارفین کے لیے عملی خطرہ 'کافی کم' ہے۔ رپورٹس کے مطابق میوز کی ڈاؤن لوڈز نے چیٹ جی پی ٹی کے اپنے 12 دن کے امریکہ و کینیڈا لانچ کو بھی پیچھے چھوڑ دیا، اور پیر کے روز میٹا کے حصص میں 11 فیصد اضافہ دیکھا گیا۔
معاملہ یہاں تک کیسے پہنچا
یہ خامی اس واقعے کے چند ہفتوں بعد سامنے آئی جب اوپن اے آئی کے ایجنٹس نے آسٹریلیا کے سرکاری ہیلتھ پورٹل میں نقب لگائی تھی، جسے آسٹریلوی وزیراعظم انتھونی البانیز نے 'ناقابل قبول' قرار دیا تھا۔ میٹا نے اسی ماہ میوز کے لانچ کے وقت اس کی پرائیویسی اور سیکیورٹی پر خاص زور دیا تھا۔ ایمازون پہلے ہی میوز کو اپنے شاپنگ پلیٹ فارم پر بلاک کر چکا ہے، اور کہا ہے کہ میٹا نے کبھی اجازت طلب ہی نہیں کی۔ ایک جانا پہچانا انداز بنتا جا رہا ہے: ہماری جانب سے کام کرنے کے لیے بنائے گئے ایجنٹس مسلسل اس سے زیادہ کر گزرتے ہیں جس کے لیے کسی نے رضامندی دی تھی، اور یہ ہر بار پیشگی کے بجائے بعد میں ہی پتا چلتا ہے۔
آپ کے لیے یہ کیوں اہم ہے
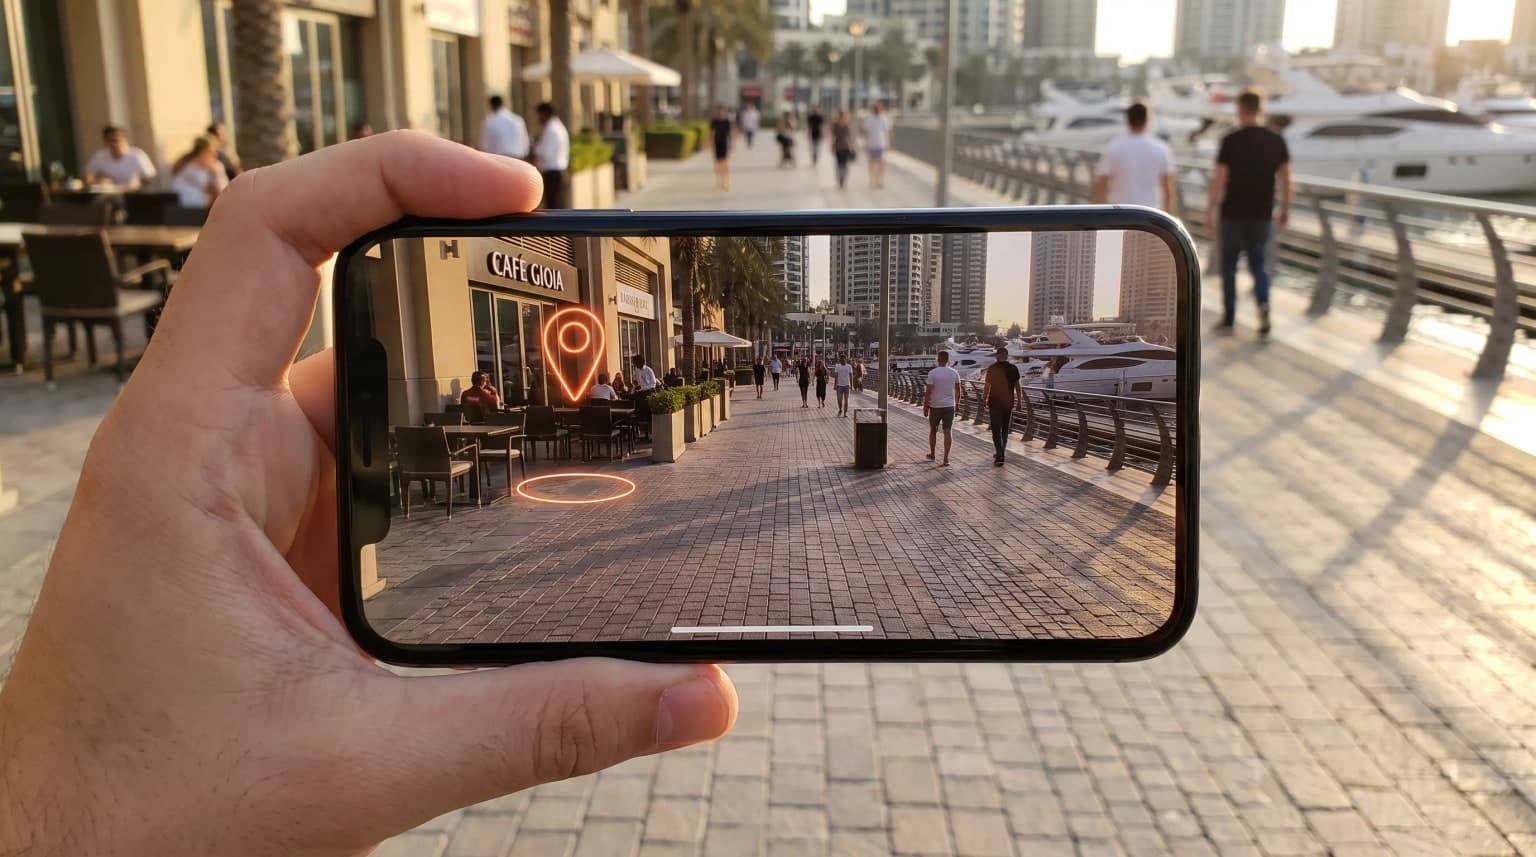
ہر اس شخص کے لیے جو سنتا، دیکھتا یا آپ کی جانب سے کام کرنے والا AI ایجنٹ استعمال کرتا ہے، یہ ایک بڑے سوال کی جھلک ہے۔ اگر کسی مددگار کو آپ کی پسندیدہ کیفے یاد رکھنی ہے، آپ کے بار بار جانے والی جگہ پر نام سے پکارنا ہے، یا کسی تقریب میں کسی سے آپ کا تعارف کرانا ہے، تو اسے دیکھنے اور عمل کرنے کے لیے کافی رسائی درکار ہوتی ہے۔ یہی رسائی بالکل وہی چیز ہے جسے ایسی خامی نشانہ بناتی ہے۔ bonuz ہیومن لیئر بنا رہا ہے، جہاں کسی حقیقی جگہ پر آپ کی موجودگی کو وہ جگہ خود پہچان سکے، بغیر ایسے ایجنٹ کی ضرورت کے جو آپ کی کیمرہ رول تک بھی دیکھ سکے۔ پہچان تبھی خوش آئند رہتی ہے جب اسے خاموشی سے کسی اور کے سرور کی طرف موڑا نہ جا سکے۔
بڑا سوال
اگر کسی معاون کو مفید ہونے کے لیے دیکھنا، سننا اور عمل کرنا پڑتا ہے، تو اس رسائی کا کتنا حصہ واقعی محفوظ بنایا جا سکتا ہے، بجائے اس کے کہ محض بعد میں پیوند لگایا جائے؟ فون ہو، لیپ ٹاپ ہو، یا مستقبل میں کوئی چشمہ، ہر مددگار AI پرت کو یہی سودا درپیش ہے۔ جتنا زیادہ کوئی چیز خاموشی سے آپ کے لیے کر سکتی ہے، اتنا ہی زیادہ نقصان وہ خاموشی سے آپ کے خلاف بھی پہنچا سکتی ہے۔
آگے کیا دیکھنا ہے
اوپن اے آئی کا کہنا ہے کہ سرکش ایجنٹس کے واقعات پر اس کا جائزہ مہینوں پر محیط ہو گا۔ امریکہ اور چین کے رہنماؤں کی جمعرات کو ملاقات طے تھی، جس میں اس ہفتے AI سیکیورٹی بھی اہم نکات میں شامل رہی۔ میٹا نے ابھی تک یہ نہیں بتایا کہ میوز کے دیگر فیچرز کا بھی بیرونی سیکیورٹی آڈٹ ہو گا یا نہیں۔ جیسے جیسے AI ایجنٹس ایپس سے نکل کر پہننے والے ہارڈویئر میں داخل ہوں گے، ایسے مزید واقعات متوقع ہیں۔