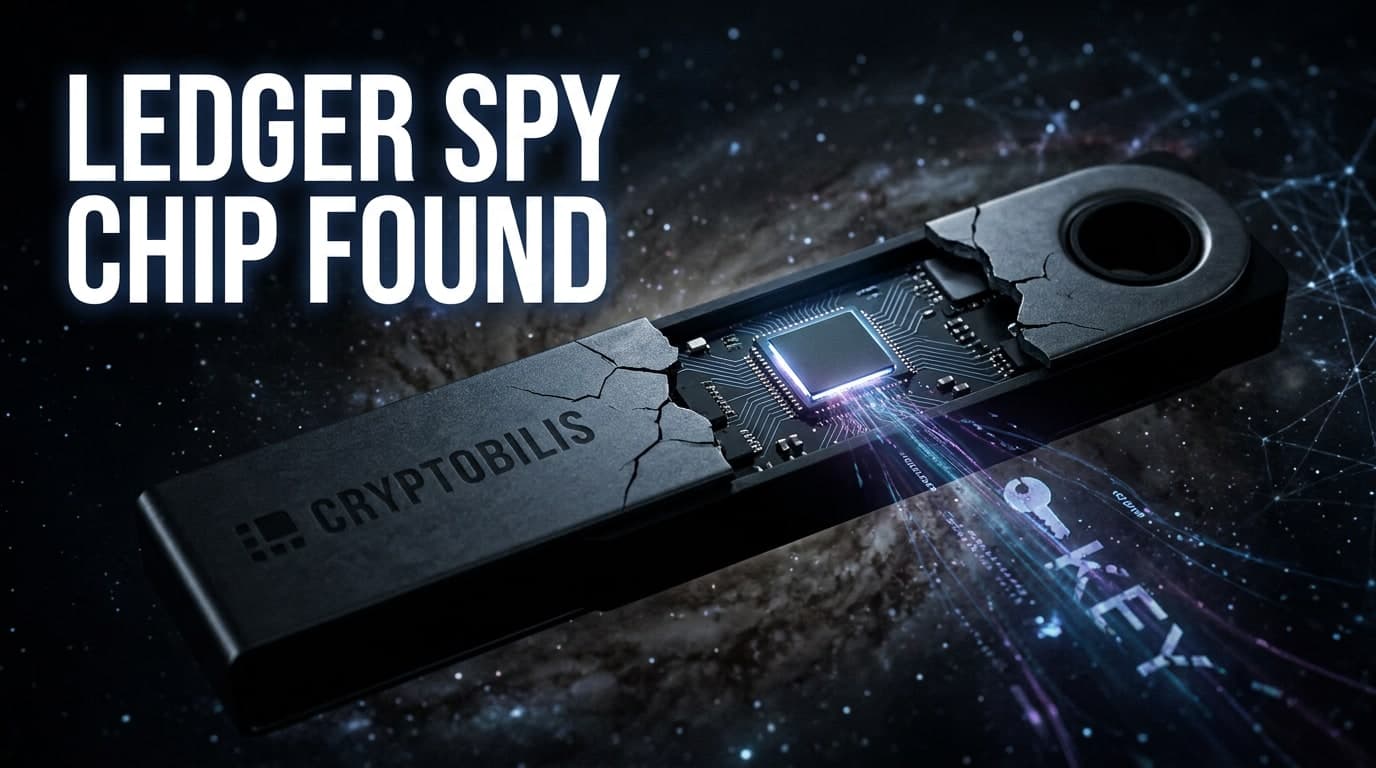
Ledger confirmó que un chip oculto dentro de dispositivos de marca CryptoBilis transmitía en secreto las claves maestras de las wallets de los usuarios a través de una red móvil. Las hardware wallets se venden como la forma más segura de guardar cripto fuera de línea, así que un transmisor escondido socava justo la promesa que los compradores pagan por tener.
Qué ocurrió realmente
El 13 de octubre de 2026, Ledger ofreció su primer relato público sobre cómo un componente encubierto hallado en dispositivos vendidos por CryptoBilis podía robar las claves maestras de los usuarios, según CoinDesk. Ledger señaló que el chip transmitía las claves de las wallets a través de una red móvil. La compañía aclaró que el compromiso no requería ningún cambio en el software propio de Ledger. CryptoBilis fue quien vendió los dispositivos afectados. El informe revisado para este artículo no precisa cuántos dispositivos se vieron afectados, cuándo se descubrió el chip ni cuántos usuarios perdieron fondos.
Cómo llegamos hasta aquí
Las hardware wallets, como los dispositivos de Ledger, están diseñadas para mantener las claves privadas fuera de línea, aisladas de computadoras y teléfonos conectados a internet. Ese diseño es la razón principal por la que los compradores las eligen por sobre las wallets de software. La manipulación en la cadena de suministro, cuando un tercero altera el hardware después de su fabricación, preocupa desde hace tiempo a los investigadores de seguridad de toda la industria. CryptoBilis aparece en el relato de Ledger como el vendedor de los dispositivos comprometidos, no como Ledger mismo. El caso marca uno de los primeros episodios públicos en los que un vendedor externo, y no el fabricante original, queda vinculado a un componente transmisor oculto dentro del hardware de una wallet.
Por qué esto te importa
Para los tenedores de cripto, esto es un recordatorio de verificar al vendedor y el empaque de cualquier hardware wallet antes de confiarle fondos. Comprar directamente a Ledger o a sus distribuidores verificados reduce la exposición a dispositivos alterados. Para los desarrolladores, el incidente suma presión para crear herramientas de detección de manipulación y verificación de hardware abierto. Para el mercado en general, podría empujar a exchanges y apps de wallets a advertir a los usuarios sobre revendedores no oficiales. La confianza en las hardware wallets depende de que el dispositivo físico coincida con su diseño anunciado. Cualquier quiebre en esa cadena puede exponer los fondos sin importar qué tan seguro sea el software.
La gran pregunta
Si un chip oculto puede robar las claves de una wallet sin modificar el software del propio dispositivo, ¿cuánta seguridad puede garantizar realmente un hardware offline? ¿Pueden los compradores verificar alguna vez que el dispositivo físico que tienen en sus manos coincide con su diseño anunciado, sin tener que abrir y probar cada unidad por su cuenta, y quién debería asumir ese costo? La pregunta va más allá del mundo cripto y alcanza a cualquier dispositivo que prometa proteger datos sensibles fuera de línea.
Qué vigilar
Habrá que seguir de cerca el prometido informe técnico de Ledger, que detallará cómo operaba el chip y qué modelos de dispositivos se vieron afectados. También conviene estar atentos a cualquier declaración de CryptoBilis sobre las acusaciones. Nuevos reportes podrían revelar la magnitud de las unidades afectadas y si las autoridades terminan interviniendo. No se ha anunciado ningún cronograma oficial de remediación. Bonuz seguirá de cerca estos desarrollos, ya que la seguridad de las hardware wallets sigue siendo central para que la gente guarde sus activos cripto de forma segura.