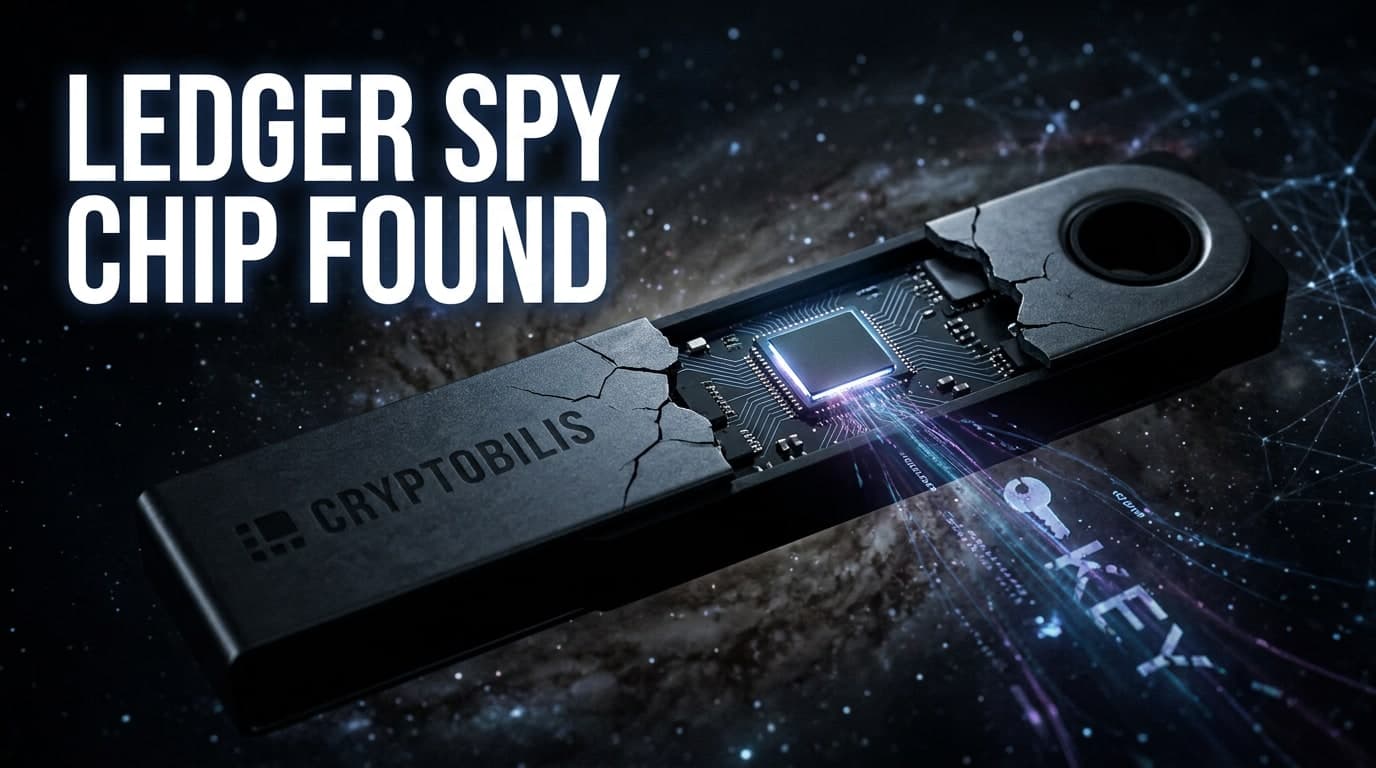
Ledger xác nhận một con chip ẩn giấu bên trong các thiết bị mang thương hiệu CryptoBilis đã âm thầm truyền khóa chính (master key) ví của người dùng qua mạng di động. Ví cứng vốn được quảng bá là cách an toàn nhất để lưu trữ crypto offline, nên việc tồn tại một bộ phát tín hiệu bí mật đã phá vỡ chính lời hứa cốt lõi mà người mua bỏ tiền ra để có được.
Chuyện gì đã xảy ra
Ngày 13/10/2026, Ledger lần đầu công khai thông tin về cách một linh kiện bí mật được tìm thấy trong các thiết bị do CryptoBilis bán ra có thể đánh cắp khóa chính của người dùng, theo CoinDesk. Ledger cho biết con chip này truyền khóa ví qua mạng di động. Công ty khẳng định việc khai thác này không cần bất kỳ thay đổi nào đối với phần mềm của chính Ledger. CryptoBilis là bên bán các thiết bị bị ảnh hưởng. Báo cáo được xem xét cho bài viết này không nêu rõ có bao nhiêu thiết bị bị ảnh hưởng, con chip được phát hiện khi nào, hay có bao nhiêu người dùng đã mất tiền.
Bối cảnh sự việc
Các ví cứng như thiết bị của Ledger được thiết kế để giữ khóa riêng tư ở trạng thái offline, tách biệt khỏi máy tính và điện thoại kết nối internet. Đây chính là lý do chính khiến người dùng chọn ví cứng thay vì ví phần mềm. Tình trạng can thiệp vào chuỗi cung ứng — khi một bên thứ ba thay đổi phần cứng sau khi sản xuất — từ lâu đã là mối lo ngại của giới nghiên cứu bảo mật trong toàn ngành. Theo tường trình của Ledger, CryptoBilis là bên bán các thiết bị bị xâm phạm, không phải bản thân Ledger. Vụ việc này được xem là một trong những trường hợp công khai đầu tiên mà một bên bán thứ ba, chứ không phải nhà sản xuất gốc, bị liên hệ với một linh kiện phát tín hiệu ẩn giấu bên trong phần cứng ví.
Vì sao điều này quan trọng với bạn
Với người đang nắm giữ crypto, đây là lời nhắc nhở cần kiểm tra kỹ người bán và bao bì của bất kỳ ví cứng nào trước khi tin tưởng giao tài sản cho nó. Mua trực tiếp từ Ledger hoặc các đại lý được xác thực sẽ giảm nguy cơ gặp phải thiết bị bị can thiệp. Với các nhà phát triển, sự cố này tạo thêm áp lực phải xây dựng công cụ phát hiện can thiệp và xác minh phần cứng mở. Với thị trường nói chung, nó có thể thúc đẩy các sàn giao dịch và ứng dụng ví cảnh báo người dùng về các đại lý bán lẻ không chính thức. Niềm tin vào ví cứng phụ thuộc vào việc thiết bị vật lý có đúng với thiết kế được quảng cáo hay không. Bất kỳ sự đứt gãy nào trong chuỗi đó cũng có thể khiến tài sản gặp rủi ro, bất kể phần mềm có bảo mật tốt đến đâu.
Câu hỏi lớn hơn
Nếu một con chip ẩn có thể đánh cắp khóa ví mà không cần thay đổi phần mềm của chính ví đó, thì một thiết bị phần cứng offline thực sự có thể đảm bảo mức độ an toàn đến đâu? Liệu người mua có thể xác minh rằng thiết bị vật lý họ cầm trên tay đúng với thiết kế được quảng cáo, mà không phải mở ra kiểm tra từng chiếc một, và ai sẽ là người gánh chi phí đó? Câu hỏi này vượt ra ngoài phạm vi crypto, áp dụng cho bất kỳ thiết bị nào tuyên bố bảo vệ dữ liệu nhạy cảm ở chế độ offline.
Những gì cần theo dõi tiếp theo
Hãy chú ý đến báo cáo kỹ thuật tiếp theo mà Ledger đã hứa, trong đó sẽ nêu chi tiết cách con chip hoạt động và những mẫu thiết bị nào bị ảnh hưởng. Cũng cần theo dõi phản hồi từ phía CryptoBilis về các cáo buộc này. Các bài đưa tin tiếp theo có thể hé lộ quy mô số thiết bị bị ảnh hưởng và liệu cơ quan chức năng có vào cuộc hay không. Hiện chưa có mốc thời gian khắc phục chính thức nào được công bố. Bonuz sẽ tiếp tục cập nhật diễn biến, khi bảo mật ví cứng vẫn là yếu tố then chốt để người dùng giữ tài sản crypto an toàn.