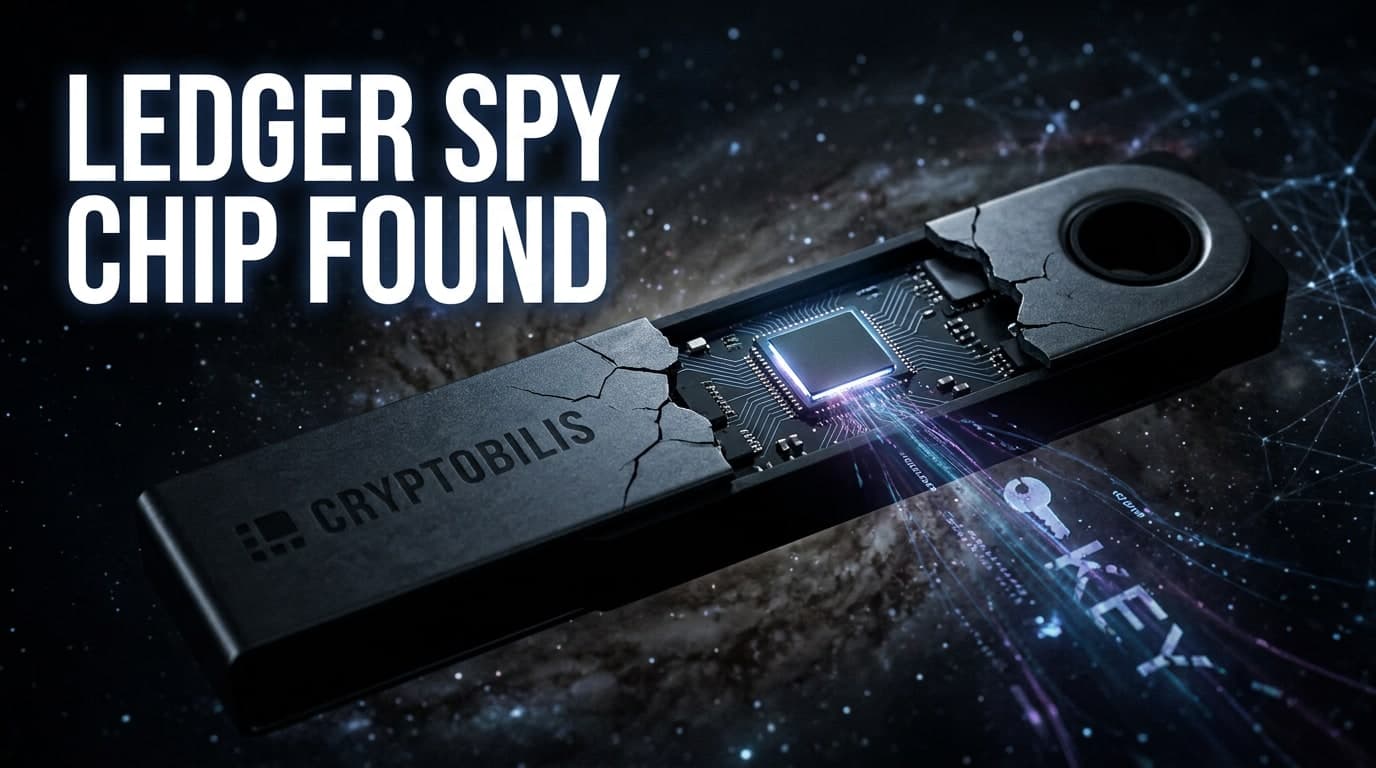
렛저는 크립토빌리스 브랜드로 판매된 기기 내부에 숨겨진 칩이 사용자의 지갑 마스터 키를 이동통신망을 통해 몰래 전송했다고 확인했다. 하드웨어 지갑은 암호화폐를 오프라인으로 안전하게 보관하는 수단으로 팔리는 만큼, 이런 은닉 송신 장치의 존재는 구매자가 돈을 주고 사는 핵심 가치를 정면으로 흔든다.
무슨 일이 있었나
코인데스크에 따르면 2026년 10월 13일, 렛저는 크립토빌리스가 판매한 기기에서 발견된 은닉 부품이 어떻게 사용자의 마스터 키를 탈취할 수 있었는지에 대해 처음으로 공식 입장을 내놨다. 렛저는 해당 칩이 지갑 키를 이동통신망을 통해 전송했다고 밝혔다. 회사 측은 이 침해가 렛저 자체 소프트웨어 변경 없이도 가능했다고 설명했다. 문제가 된 기기는 크립토빌리스가 판매한 제품이다. 이번 보도에서는 피해 기기의 규모, 칩이 발견된 시점, 자금 피해를 입은 사용자 수는 밝혀지지 않았다.
배경
렛저 같은 하드웨어 지갑은 개인키를 인터넷에 연결된 컴퓨터나 휴대폰과 분리해 오프라인 상태로 보관하도록 설계됐다. 이런 구조야말로 소비자들이 소프트웨어 지갑 대신 하드웨어 지갑을 선택하는 가장 큰 이유다. 제조 이후 제3자가 하드웨어를 변조하는 이른바 '공급망 변조'는 오랫동안 보안 업계의 우려 대상이었다. 렛저의 설명에서 크립토빌리스는 변조된 기기의 판매자로 지목됐을 뿐, 렛저 자체는 아니다. 이번 사건은 원제조사가 아닌 제3의 판매자가 지갑 하드웨어 내부의 은닉 송신 부품과 연루된 몇 안 되는 공개 사례 중 하나로 꼽힌다.
왜 중요한가
암호화폐 보유자라면 자금을 맡기기 전에 하드웨어 지갑의 판매처와 포장 상태를 꼼꼼히 확인해야 한다는 교훈을 얻을 수 있다. 렛저 공식 채널이나 인증된 판매처에서 직접 구매하면 변조된 기기를 받을 위험을 줄일 수 있다. 개발자들에게는 변조 탐지 기술과 오픈 하드웨어 검증 도구 개발에 대한 압박이 커지는 계기가 된다. 시장 전체로 보면 거래소와 지갑 앱들이 비공식 리셀러에 대한 경고를 강화하는 방향으로 이어질 수 있다. 하드웨어 지갑에 대한 신뢰는 실제 기기가 광고된 설계와 일치한다는 전제 위에 서 있다. 이 연결고리 어딘가가 끊어지면 소프트웨어 보안과 무관하게 자금이 위험에 노출될 수 있다.
더 큰 질문
렛저 자체 소프트웨어를 바꾸지 않고도 은닉 칩이 지갑 키를 빼돌릴 수 있다면, 오프라인 하드웨어 기기가 보장할 수 있는 보안의 한계는 어디까지일까. 구매자가 기기 전수를 직접 뜯어서 검사하지 않고도 손에 쥔 실물이 광고된 설계와 일치하는지 검증할 방법이 있을까. 그리고 그 검증 비용은 누가 부담해야 할까. 이 질문은 암호화폐를 넘어, 민감한 데이터를 오프라인으로 보호한다고 주장하는 모든 기기에 해당된다.
앞으로 지켜볼 점
렛저가 예고한 후속 기술 보고서에서 칩이 구체적으로 어떻게 작동했는지, 어떤 기기 모델이 영향을 받았는지가 공개될지 지켜봐야 한다. 크립토빌리스가 이번 주장에 어떻게 대응할지도 관전 포인트다. 추가 취재를 통해 피해 기기 규모와 당국 개입 여부가 드러날 수 있다. 공식적인 보상 일정은 아직 발표되지 않았다. 하드웨어 지갑 보안이 암호화폐 안전 보관의 핵심 문제로 남아 있는 만큼, 보너즈(Bonuz)는 관련 상황을 계속 추적할 예정이다.