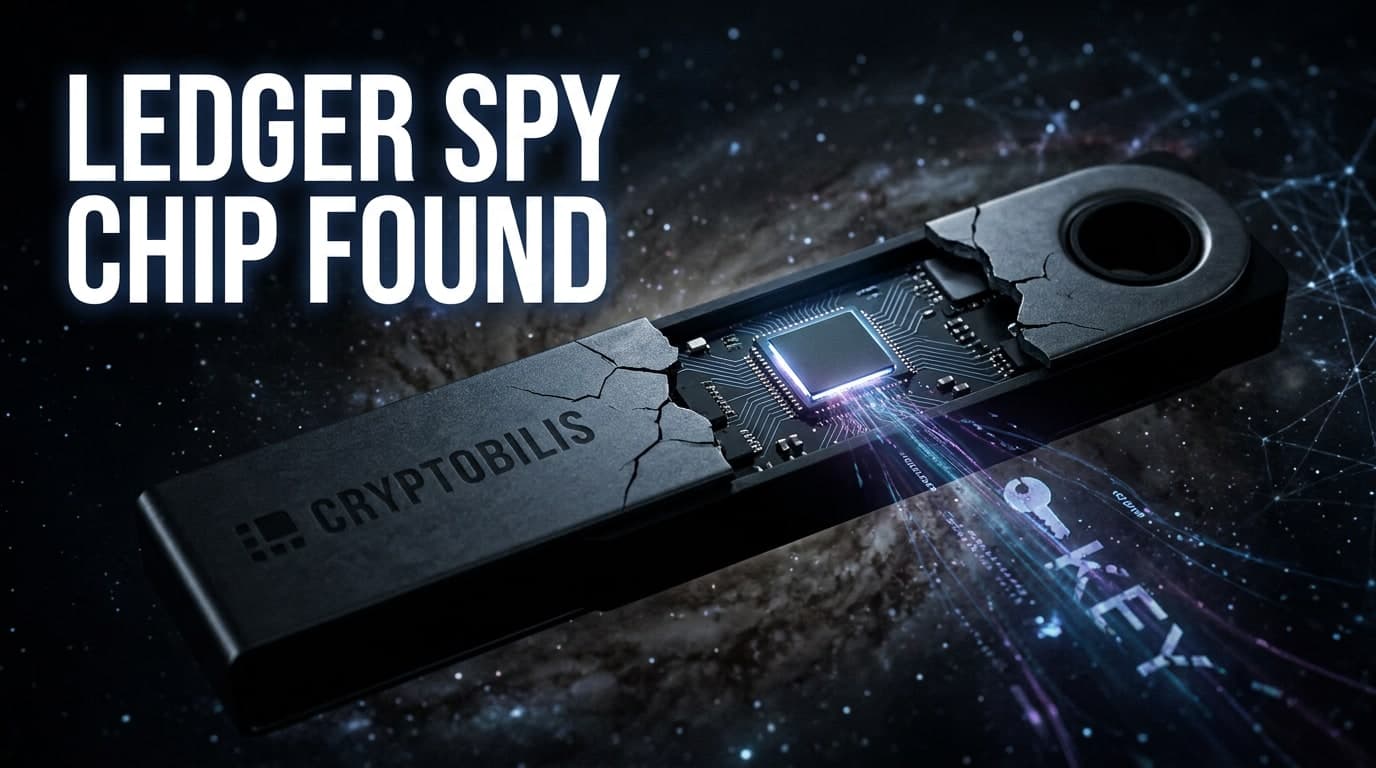
A Ledger confirmou que um chip oculto dentro de dispositivos da marca CryptoBilis transmitia secretamente as chaves-mestras das carteiras dos usuários através de uma rede móvel. As carteiras de hardware são vendidas como a forma mais segura de guardar cripto offline, então um transmissor escondido como esse mina a própria promessa pela qual os compradores pagam.
O que realmente aconteceu
Em 13 de outubro de 2026, a Ledger deu seu primeiro relato público sobre como um componente oculto encontrado em dispositivos vendidos pela CryptoBilis conseguia roubar as chaves-mestras dos usuários, segundo a CoinDesk. A Ledger afirmou que o chip transmitia as chaves das carteiras através de uma rede móvel. A empresa disse que a falha não exigiu nenhuma alteração no software da própria Ledger. A CryptoBilis foi quem vendeu os dispositivos afetados. O relatório analisado para esta matéria não especifica quantos dispositivos foram afetados, quando o chip foi descoberto, nem quantos usuários perderam fundos.
Como chegamos até aqui
Carteiras de hardware como as da Ledger são construídas para manter as chaves privadas offline, isoladas de computadores e telefones conectados à internet. Esse design é a principal razão pela qual os compradores as preferem às carteiras de software. A adulteração na cadeia de suprimentos, quando um terceiro altera o hardware após a fabricação, é uma preocupação antiga entre pesquisadores de segurança em todo o setor. A CryptoBilis é citada no relato da Ledger como a vendedora dos dispositivos comprometidos, não a própria Ledger. O caso marca um dos primeiros casos públicos em que um vendedor terceirizado, e não o fabricante original, é associado a um componente de transmissão oculto dentro de hardware de carteira.
Por que isso importa para você
Para quem guarda cripto, este é um lembrete para verificar o vendedor e a embalagem de qualquer carteira de hardware antes de confiar nela com fundos. Comprar diretamente da Ledger ou de seus revendedores verificados reduz a exposição a dispositivos adulterados. Para desenvolvedores, o incidente aumenta a pressão para criar ferramentas de detecção de adulteração e verificação de hardware aberto. Para o mercado em geral, pode levar corretoras e aplicativos de carteira a alertar usuários sobre revendedores não oficiais. A confiança nas carteiras de hardware depende de o dispositivo físico corresponder ao seu design anunciado. Qualquer quebra nessa cadeia pode expor fundos, independentemente da segurança do software.
A grande questão
Se um chip oculto consegue roubar chaves de carteira sem alterar o software da própria carteira, quanto de segurança qualquer dispositivo de hardware offline pode realmente garantir? Os compradores conseguem verificar que o dispositivo físico que têm em mãos corresponde ao design anunciado, sem abrir e testar cada unidade individualmente, e quem deveria arcar com esse custo? Essa questão vai além das criptomoedas, alcançando qualquer dispositivo que afirme proteger dados sensíveis offline.
O que observar
Fique atento ao prometido acompanhamento técnico da Ledger, detalhando como o chip operava e quais modelos de dispositivo foram afetados. Observe também qualquer declaração da CryptoBilis sobre as acusações. Reportagens futuras podem revelar a escala das unidades afetadas e se as autoridades vão se envolver. Nenhum cronograma oficial de reparação foi anunciado. A Bonuz vai acompanhar os desdobramentos, já que a segurança das carteiras de hardware continua central para a forma como as pessoas guardam seus ativos cripto com segurança.