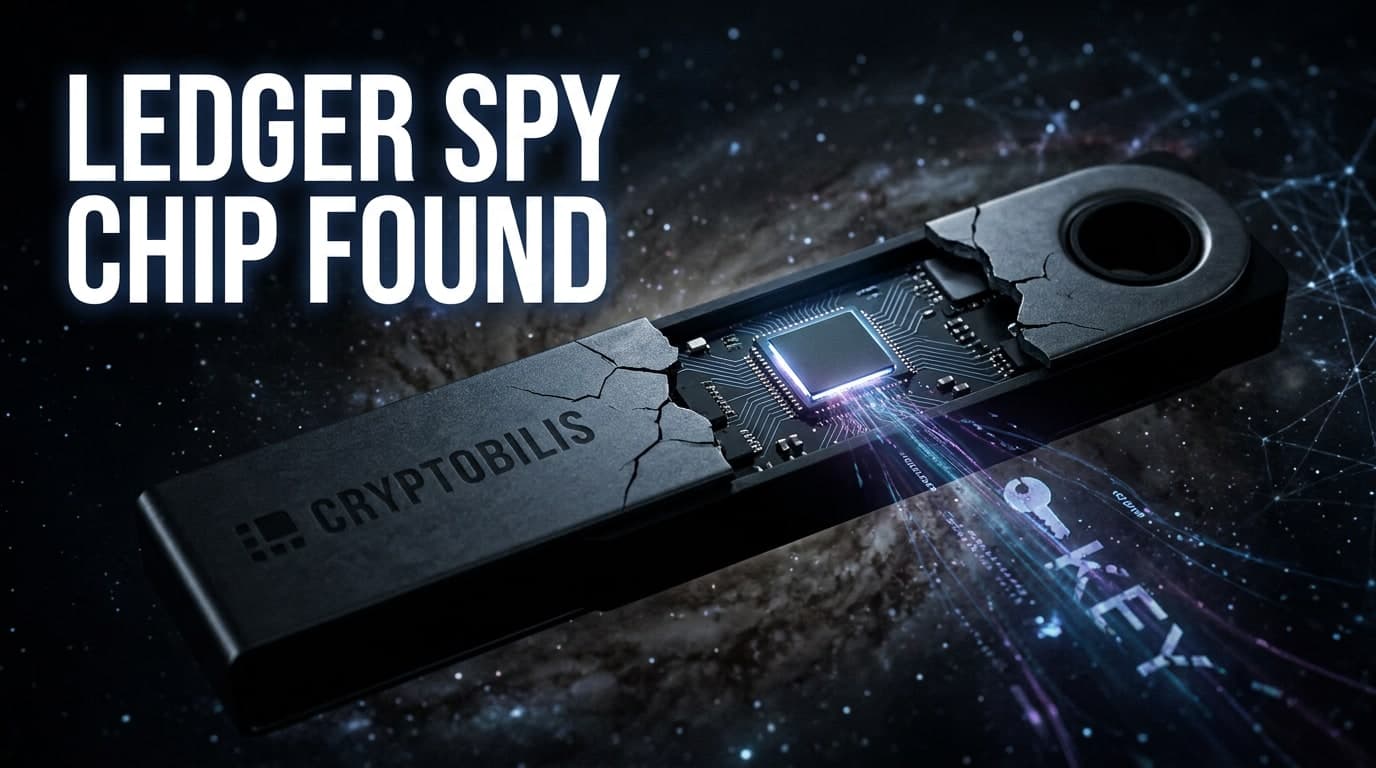
Ledger أكدت أن شريحة مخفية داخل أجهزة تحمل علامة CryptoBilis نقلت خلسة المفاتيح الرئيسية لمحافظ المستخدمين عبر شبكة جوال. تُباع المحافظ الصلبة على أنها أكثر الطرق أماناً لتخزين العملات الرقمية خارج الإنترنت، لذا فإن وجود جهاز إرسال خفي يقوّض الوعد الأساسي الذي يدفع المشترون ثمنه.
ماذا حدث فعلاً
في 13 أكتوبر 2026، قدّمت Ledger أول رواية علنية لها حول كيفية استخدام مكوّن خفي عُثر عليه في أجهزة باعتها CryptoBilis لسرقة مفاتيح المستخدمين الرئيسية، بحسب ما ذكرته CoinDesk. وقالت Ledger إن الشريحة نقلت مفاتيح المحافظ عبر شبكة جوال، مؤكدة أن الاختراق لم يتطلب أي تغيير في برمجيات Ledger نفسها. وكانت CryptoBilis هي الجهة التي باعت الأجهزة المتضررة. ولا يحدد التقرير الذي تمت مراجعته لهذا المقال عدد الأجهزة المتأثرة، ولا موعد اكتشاف الشريحة، ولا عدد المستخدمين الذين خسروا أموالهم.
كيف وصلنا إلى هنا
تُصمَّم المحافظ الصلبة مثل أجهزة Ledger للحفاظ على المفاتيح الخاصة بمعزل عن الإنترنت، بعيداً عن الحواسيب والهواتف المتصلة بالشبكة. وهذا التصميم هو السبب الرئيسي وراء تفضيل المشترين لها على المحافظ البرمجية. منذ زمن طويل، يثير العبث بسلسلة التوريد، أي قيام طرف ثالث بتعديل الأجهزة بعد تصنيعها، قلق الباحثين الأمنيين في القطاع. وتذكر رواية Ledger أن CryptoBilis هي البائع للأجهزة المخترقة، وليست Ledger نفسها. وتُعد هذه الحادثة من أولى الحالات العلنية التي يُربط فيها بائع خارجي، لا الشركة المصنّعة الأصلية، بمكوّن إرسال خفي داخل أجهزة المحافظ.
لماذا يهمك هذا
بالنسبة لحاملي العملات الرقمية، تُعد هذه الحادثة تذكيراً بضرورة التحقق من البائع وتغليف أي محفظة صلبة قبل الوثوق بها لحفظ الأموال. فشراء الأجهزة مباشرة من Ledger أو من موزعيها المعتمدين يقلل من خطر التعرض لأجهزة معدَّلة. وبالنسبة لمطوري الحلول، تضيف الحادثة ضغطاً لتطوير أدوات كشف العبث والتحقق من الأجهزة بشكل مفتوح. أما بالنسبة للسوق الأوسع، فقد تدفع البورصات وتطبيقات المحافظ إلى تحذير المستخدمين من بائعي التجزئة غير الرسميين. فالثقة في المحافظ الصلبة تقوم على تطابق الجهاز الفعلي مع تصميمه المعلن، وأي خلل في هذه السلسلة يمكن أن يعرّض الأموال للخطر بغض النظر عن مدى أمان البرمجيات.
السؤال الأكبر
إذا كانت شريحة خفية قادرة على سرقة مفاتيح المحفظة دون تغيير برمجياتها، فإلى أي مدى يمكن لأي جهاز صلب غير متصل بالإنترنت أن يضمن الأمان فعلاً؟ وهل يستطيع المشترون التحقق من أن الجهاز الفعلي الذي بحوزتهم يطابق تصميمه المعلن، دون فتح واختبار كل وحدة بأنفسهم؟ ومن الذي يجب أن يتحمل تكلفة ذلك؟ هذا السؤال يتجاوز عالم العملات الرقمية ليشمل أي جهاز يدّعي حماية بيانات حساسة خارج الإنترنت.
ما الذي يجب مراقبته
ترقّبوا المتابعة التقنية التي وعدت Ledger بتقديمها لشرح كيفية عمل الشريحة وتحديد طرازات الأجهزة المتأثرة. وترقّبوا أيضاً أي بيان من CryptoBilis يرد على هذه الاتهامات. وقد تكشف التغطية الإضافية حجم الوحدات المتضررة وما إذا كانت السلطات ستتدخل في القضية. ولم يُعلن حتى الآن عن جدول زمني رسمي لمعالجة الأزمة. وستواصل Bonuz متابعة التطورات، إذ يبقى أمان المحافظ الصلبة محورياً في كيفية حفظ الناس لأصولهم الرقمية بأمان.