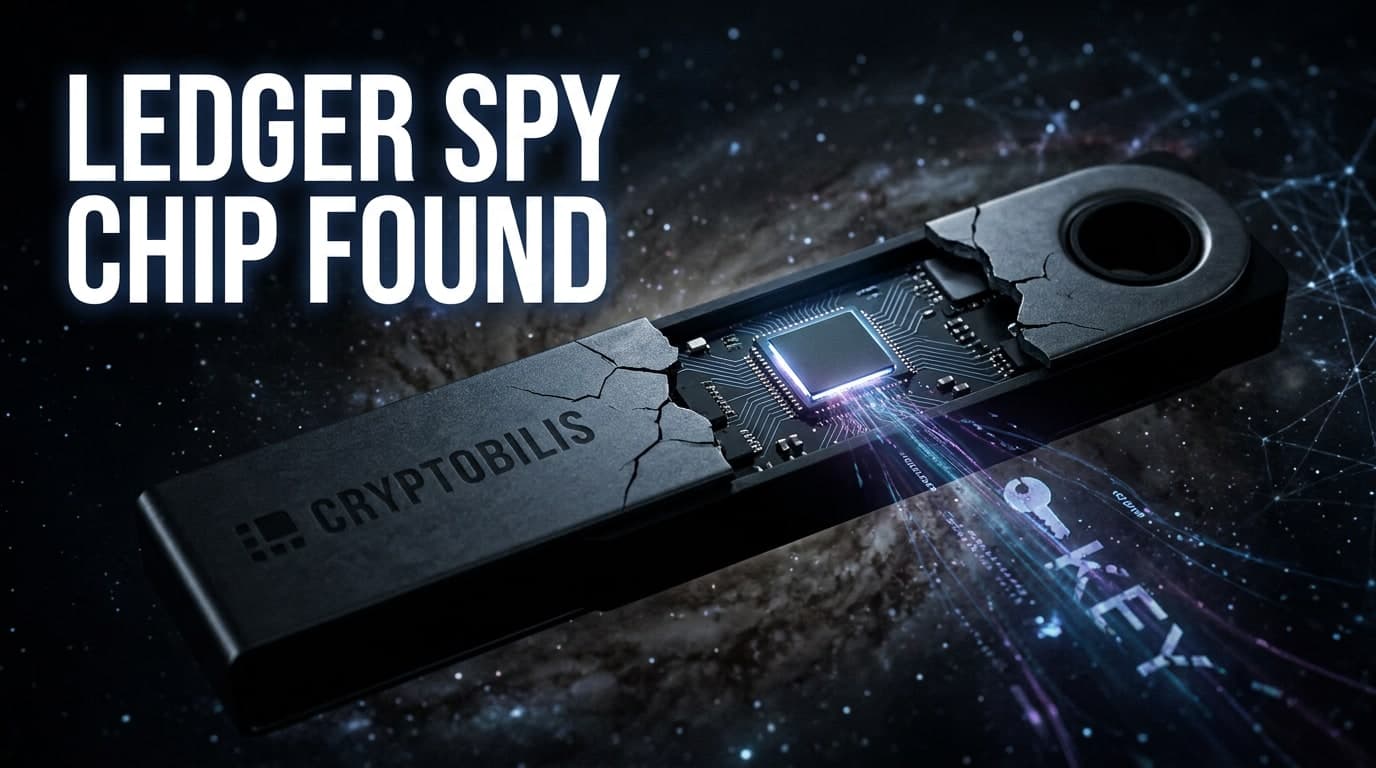
Ledger, CryptoBilis markalı cihazların içine gizlenmiş bir çipin kullanıcıların cüzdan ana anahtarlarını gizlice mobil ağ üzerinden ilettiğini doğruladı. Donanım cüzdanlar, kriptoyu çevrimdışı saklamanın en güvenli yolu olarak satılıyor; bu yüzden gizli bir vericinin varlığı, alıcıların para verdiği temel vaadi baltalıyor.
Gerçekte Ne Oldu
CoinDesk'e göre Ledger, 13 Ekim 2026'da CryptoBilis tarafından satılan cihazlarda bulunan gizli bir bileşenin kullanıcıların ana anahtarlarını nasıl çalabildiğine dair ilk kamuoyu açıklamasını yaptı. Ledger, çipin cüzdan anahtarlarını mobil ağ üzerinden ilettiğini belirtti. Şirket, bu güvenlik açığının Ledger'ın kendi yazılımında herhangi bir değişiklik gerektirmediğini söyledi. Etkilenen cihazları CryptoBilis sattı. İncelenen rapor, kaç cihazın etkilendiğini, çipin ne zaman keşfedildiğini veya kaç kullanıcının fon kaybettiğini belirtmiyor.
Buraya Nasıl Geldik
Ledger'ınkiler gibi donanım cüzdanlar, özel anahtarları internete bağlı bilgisayar ve telefonlardan izole tutarak çevrimdışı saklamak üzere tasarlanır. Alıcıların yazılım cüzdanları yerine bunları tercih etmesinin ana nedeni de bu tasarımdır. Üçüncü bir tarafın üretim sonrasında donanımı değiştirdiği tedarik zinciri müdahaleleri, güvenlik araştırmacılarını uzun zamandır endişelendiriyor. CryptoBilis, Ledger'ın açıklamasında Ledger'ın kendisi değil, uzlaşıma uğramış cihazların satıcısı olarak adlandırılıyor. Bu olay, orijinal üretici yerine üçüncü taraf bir satıcının, cüzdan donanımının içindeki gizli bir verici bileşenle ilişkilendirildiği ilk kamuya açık örneklerden birini oluşturuyor.
Bu Sizin İçin Neden Önemli
Kripto sahipleri için bu olay, fonlarınızı emanet etmeden önce herhangi bir donanım cüzdanın satıcısını ve ambalajını doğrulamanız gerektiğinin bir hatırlatıcısı. Doğrudan Ledger'dan veya onaylı bayilerinden alışveriş yapmak, değiştirilmiş cihazlara maruz kalma riskini azaltır. Geliştiriciler için bu olay, kurcalama tespiti ve açık donanım doğrulama araçları geliştirme baskısını artırıyor. Daha geniş piyasa için ise borsaları ve cüzdan uygulamalarını, kullanıcıları resmi olmayan satıcılar konusunda uyarmaya itebilir. Donanım cüzdanlara duyulan güven, fiziksel cihazın reklamı yapılan tasarımla eşleşmesine dayanır. Bu zincirdeki herhangi bir kopukluk, yazılım güvenliğinden bağımsız olarak fonları riske atabilir.
Büyük Soru
Gizli bir çip, cüzdanın kendi yazılımını değiştirmeden anahtarları çalabiliyorsa, herhangi bir çevrimdışı donanım cihazı gerçekte ne kadar güvenlik garanti edebilir? Alıcılar, her bir üniteyi açıp test etmeden, ellerindeki fiziksel cihazın reklamı yapılan tasarımla eşleştiğini doğrulayabilir mi ve bu maliyeti kim üstlenmeli? Bu soru kriptonun ötesine geçerek, hassas verileri çevrimdışı koruduğunu iddia eden her cihazı kapsıyor.
Nelere Dikkat Edilmeli
Ledger'ın çipin nasıl çalıştığını ve hangi cihaz modellerinin etkilendiğini detaylandıracağını vaat ettiği teknik takip açıklamasını izlemeye değer. CryptoBilis'ten iddialara ilişkin bir açıklama gelip gelmeyeceğini de takip edin. İlerleyen haberler, etkilenen ünitelerin ölçeğini ve yetkililerin devreye girip girmeyeceğini ortaya çıkarabilir. Henüz resmi bir çözüm takvimi açıklanmadı. Donanım cüzdan güvenliği, insanların kripto varlıklarını güvenle elde tutma biçiminin merkezinde kalmaya devam ettiği için Bonuz gelişmeleri takip etmeye devam edecek.