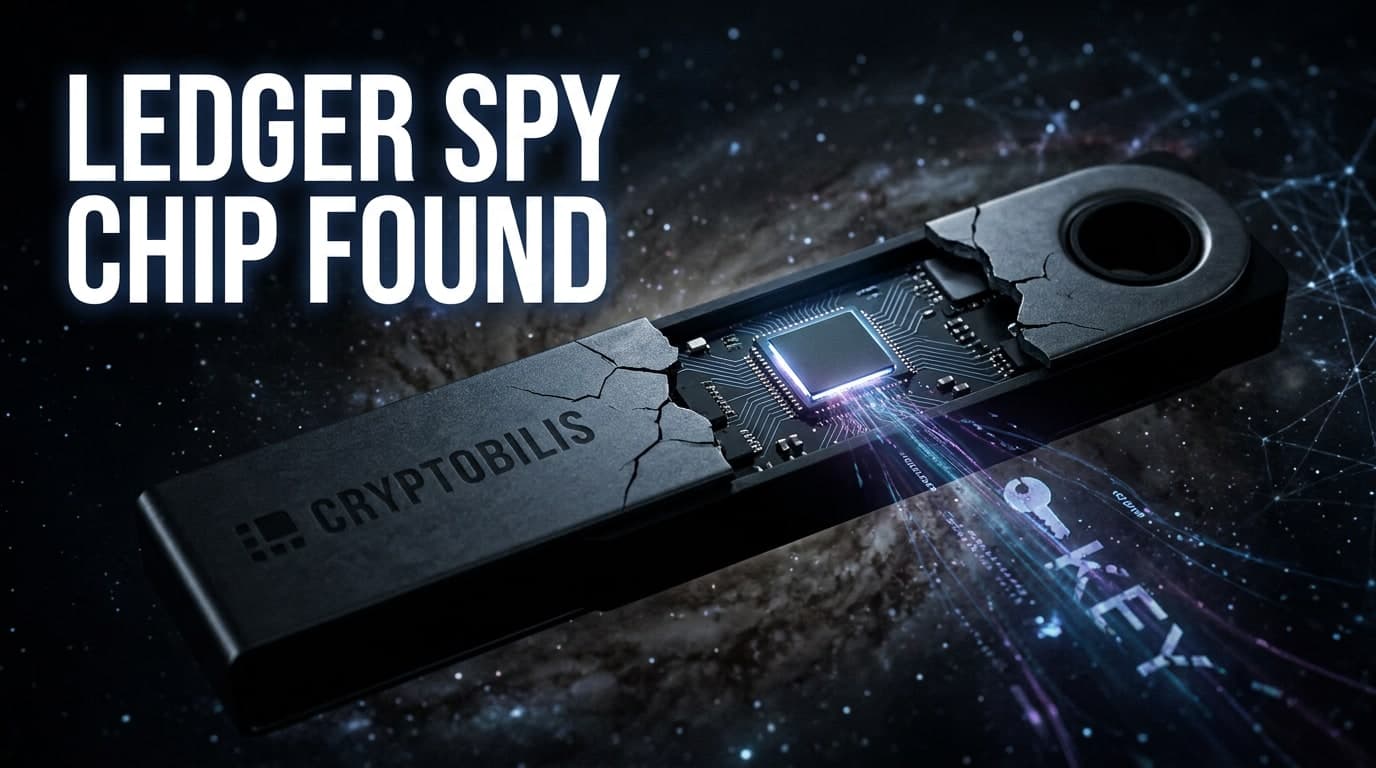
Kinumpirma ng Ledger na may lihim na chip sa loob ng mga device na may brand na CryptoBilis na palihim na nagpapadala ng master keys ng wallet ng mga user sa pamamagitan ng mobile network. Ibinebenta ang mga hardware wallet bilang pinakaligtas na paraan para itago ang crypto offline, kaya malaking banta ang isang nakatagong transmitter laban sa pangunahing pangako na binabayaran ng mga bumibili.
Ano talaga ang nangyari
Noong Oktubre 13, 2026, unang beses na nagbigay ng pampublikong paliwanag ang Ledger kung paano maaaring magnakaw ng master keys ng mga user ang isang lihim na component na natagpuan sa mga device na ibinenta ng CryptoBilis, ayon sa CoinDesk. Sinabi ng Ledger na ang chip ay nagpapadala ng wallet keys sa pamamagitan ng mobile network. Giit ng kompanya, hindi kailangan ng anumang pagbabago sa sariling software ng Ledger para maganap ang paglabag na ito. Ang CryptoBilis ang nagbenta ng mga apektadong device. Hindi tinukoy ng report na sinuri para sa artikulong ito kung ilang device ang apektado, kung kailan natuklasan ang chip, o kung ilang user ang nawalan ng pondo.
Paano ito nangyari
Dinisenyo ang mga hardware wallet tulad ng mga device ng Ledger para panatilihing offline ang private keys, hiwalay sa mga computer at phone na naka-connect sa internet. Ito ang pangunahing dahilan kung bakit mas pinipili ng mga bumibili ang mga ito kaysa sa software wallet. Matagal nang inaalala ng mga security researcher sa buong industriya ang tinatawag na supply-chain tampering, kung saan binabago ng ikatlong partido ang hardware matapos itong gawin. Ang CryptoBilis ang pinangalanan sa paliwanag ng Ledger bilang nagbenta ng mga kinompromisong device, hindi ang Ledger mismo. Isa ito sa mga unang pampublikong insidente kung saan ang isang third-party seller, sa halip na ang orihinal na manufacturer, ang naiugnay sa isang nakatagong transmitting component sa loob ng wallet hardware.
Bakit ito mahalaga sa iyo
Para sa mga may hawak ng crypto, paalala ito na dapat tiyakin muna ang seller at packaging ng anumang hardware wallet bago ito pagkatiwalaan ng pondo. Ang pagbili nang direkta mula sa Ledger o sa mga verified retailer nito ay nagpapababa ng panganib na makakuha ng binagong device. Para sa mga builder, nagdaragdag ito ng pressure na bumuo ng tamper detection at open hardware verification tools. Para sa mas malawak na merkado, posibleng itulak nito ang mga exchange at wallet app na magbabala sa mga user tungkol sa unofficial resellers. Ang tiwala sa hardware wallet ay nakabatay sa pagtugma ng aktwal na device sa inaanunsyong disenyo nito. Anumang puwang sa chain na ito ay maaaring maglagay sa panganib ng pondo, anuman ang lakas ng software security.
Ang mas malaking tanong
Kung may kayang magnakaw ng wallet keys ang isang lihim na chip nang hindi binabago ang software ng wallet, gaano katotoo ang seguridad na kaya talagang iguarantiya ng anumang offline hardware device? Kaya ba talagang i-verify ng mga bumibili na tumutugma ang aktwal na device na hawak nila sa inaanunsyong disenyo nito, nang hindi binubuksan at sinusuri ang bawat unit isa-isa, at sino ang dapat sumagot sa gastos nito? Ang tanong na ito ay lampas pa sa crypto, patungo sa anumang device na nagsasabing proteksyon ang offline na sensitibong datos.
Ano ang bantayan
Bantayan ang ipinangakong technical follow-up ng Ledger na magdedetalye kung paano gumana ang chip at kung aling mga modelo ng device ang apektado. Bantayan din ang anumang pahayag mula sa CryptoBilis bilang tugon sa mga paratang. Maaaring ihayag ng karagdagang ulat ang sukat ng mga apektadong unit at kung sasali ang mga awtoridad. Wala pang opisyal na remediation timeline na inihayag. Susubaybayan ng Bonuz ang mga susunod na kaganapan dahil ang seguridad ng hardware wallet ay nananatiling sentro sa kung paano ligtas na hinahawakan ng mga tao ang kanilang crypto assets.